AIサイバー攻撃が国内でも|ARTEX・Cairn悪用の実態と企業が今週やる対策
この記事の要点
- 2026年9〜10月、AIペネトレーションテスト基盤「ARTEX」「Cairn」を悪用した攻撃が国内外で確認され、JPCERT/CCは10月23日に注意喚起へ「ケースE」として追加しました。
- Microsoftは、ARTEXを使った攻撃で初期の標的化から特権アクセス取得まで3時間未満だった事例が複数あったと報告しています。
- GMOサイバーセキュリティ byイエラエは日本企業約20社を狙う攻撃元インフラでARTEXを確認し、同社が確認した標的企業のうち8社は9〜10月に漏えいを公表済みだとしています(社名は明かしていません)。
- 攻撃者がAIを使っても、守り方の基本(既知の脆弱性の修正、APIの認可とレート制限、不要な公開の停止、ログの点検)は大きく変わりません。変わるのは、修正までに許される時間の短さです。
本来はセキュリティ診断のために作られた「AIが自律的に侵入を試みるツール」が、攻撃者に使われ始めています。2026年10月、Microsoft・JPCERT/CC・国内のセキュリティ企業が相次いで、AIペネトレーションテスト基盤の ARTEX と Cairn を悪用した攻撃を報告しました[1][2][4]。
国内では9月前後から、Webサイトやアプリのサーバーへの不正アクセスによる個人情報の漏えいが相次いでいます[2]。この記事では、2026年10月23日時点の公表資料をもとに、何が起きているのか、AIによって攻撃の何が変わったのか、そして日本企業が今週中に確認すべきことを整理します。
なお、社名を挙げて個別の国内事案をARTEXやCairnと結び付けた公式発表は、現時点では確認できていません。本記事でも、公表元が明示していない結び付けはしていません。
何が起きているのか?
2026年9月から10月にかけて、AIで侵入を自動化するツールを使った攻撃が、韓国の金融機関、米国のIT管理サービス、日本企業のWebサイトで立て続けに報告されました[7][1][4]。JPCERT/CCは10月23日、国内で相次ぐ不正アクセスの注意喚起に、AIペネトレーションテスト基盤を悪用した攻撃試行を新しい類型として加えています[2]。
2026年9月下旬〜10月上旬
韓国の金融機関でARTEXの悪用
CrowdStrikeは、ARTEXを使った韓国の金融機関への攻撃を報告し、攻撃者は中国語話者で金銭目的とみられると「中程度の確度」で評価しました[7]。Zscalerは、この一連の攻撃で約6万7,000人分の個人情報が持ち出されたとしています[8]。
10月8日
JPCERT/CCが国内の不正アクセスについて注意喚起
「直近2026年9月前後」に国内組織で相次ぐ個人情報等の漏えいを受け、攻撃手法の類型と対策を公表しました。以後、追記を重ねています[2]。
10月15〜19日
国内の調整機関・セキュリティ企業がAIの関与を報告
JPCERT/CCは攻撃元サーバーの調査で、攻撃者がAIを使って既知の脆弱性のスキャンやAPI経由の攻撃をしていたことを確認しました[3]。GMOサイバーセキュリティ byイエラエは10月19日、日本企業を狙った攻撃元インフラでARTEXを確認したと公表しました[4]。
10月16〜17日
ConnectWiseがクラウドサービスを停止
IT管理ツール大手のConnectWiseは、同社アプリケーションの資格情報が不正に使われたとして、10月17日に7つのアプリケーションIDを無効化し、Cloud Backup などのサービスを止めました[6]。
10月19日
Cairnの悪用が明らかに
NorForgeは、インターネット上に公開されたままのCairnの管理画面から、金銭目的とみられる大規模な攻撃活動を観測したと報告しました[9]。
10月21日(米国時間)
MicrosoftがARTEXとConnectWise侵害の関係を公表
中国国家に連なる攻撃者Storm-0940がARTEXで攻撃を自動化し、ConnectWiseのサプライチェーン侵害を起こしたと評価する分析を公開しました[1]。
10月23日
JPCERT/CCが注意喚起に「ケースE」を追加
Cairn・CyberStrikeAI・ARTEXなど、AIを用いたペネトレーションテスト基盤を悪用した攻撃試行を追加し、攻撃元のIPアドレスを掲載しました[2]。
これらはすべてが同じ攻撃者によるものではありません。Microsoftが報告したStorm-0940は国家に連なる攻撃者です[1]。韓国で観測された活動とCairnの公開パネルの活動について、CrowdStrike・Zscaler・NorForgeは金銭目的の攻撃者とみています[7][8][9]。日本企業を狙った活動について、イエラエは同一の攻撃グループによるものとしていますが、動機には触れていません[4]。共通しているのは、攻撃の手足として同じ種類のAIツールが使われている点です。
ARTEX・Cairnとは何か?
ARTEXは、AIでセキュリティ診断(ペネトレーションテスト)を自動化するために公開されたオープンソースのツールです[1]。Cairnもオープンソースで、正規のペネトレーションテストなどに使うために作られたと報じられています(NorForgeは、より汎用的な問題解決エンジンだと説明しています)[15][9]。どちらも、目標を与えると複数のAIエージェントが偵察・弱点の探索・侵入までを自律的に進めます[1][9]。
Microsoftの説明では、ARTEXはGo言語で書かれたマルチエージェント型のLLMシステムで、任意のAIモデルを組み合わせて使えます。偵察からデータの持ち出しまで、人の介在をほとんど必要とせずにペネトレーションテストを進められ、画面は日本語にも切り替えられます[1]。開発者は10月8日、悪用を受けて今後の更新をやめ、クローズドソースにすると表明しました[14]。ただし、すでにダウンロードされたコピーやフォークは残っている可能性があります[8]。
| 項目 | ARTEX | Cairn |
|---|---|---|
| 本来の用途 | AIによる自律型ペネトレーションテスト[1] | AIを用いたペネトレーションテスト基盤(JPCERT/CCの表現。NorForgeは汎用の問題解決エンジンとしている)[2][9] |
| 報告された悪用 | ConnectWise侵害(Microsoftの評価)[1]、韓国の金融機関[7]、日本企業約20社を狙うインフラ[4] | 悪用とみられる公開状態の管理画面20超。最も活発な中国語のクラスターの主な標的は米国・日本・豪州[9] |
| 攻撃者 | Storm-0940(国家に連なる)[1]、ほかに金銭目的とみられる別の攻撃者[7][8] | 中国語を使う金銭目的のクラスターが中心。国家の関与は見当たらない[9] |
| JPCERT/CC | ケースEに記載[2] | ケースEに記載[2] |
攻撃者・帰属は各報告元の評価です。同じツールでも使っている攻撃者は複数います。
AIを使った攻撃で、何が変わったのか?
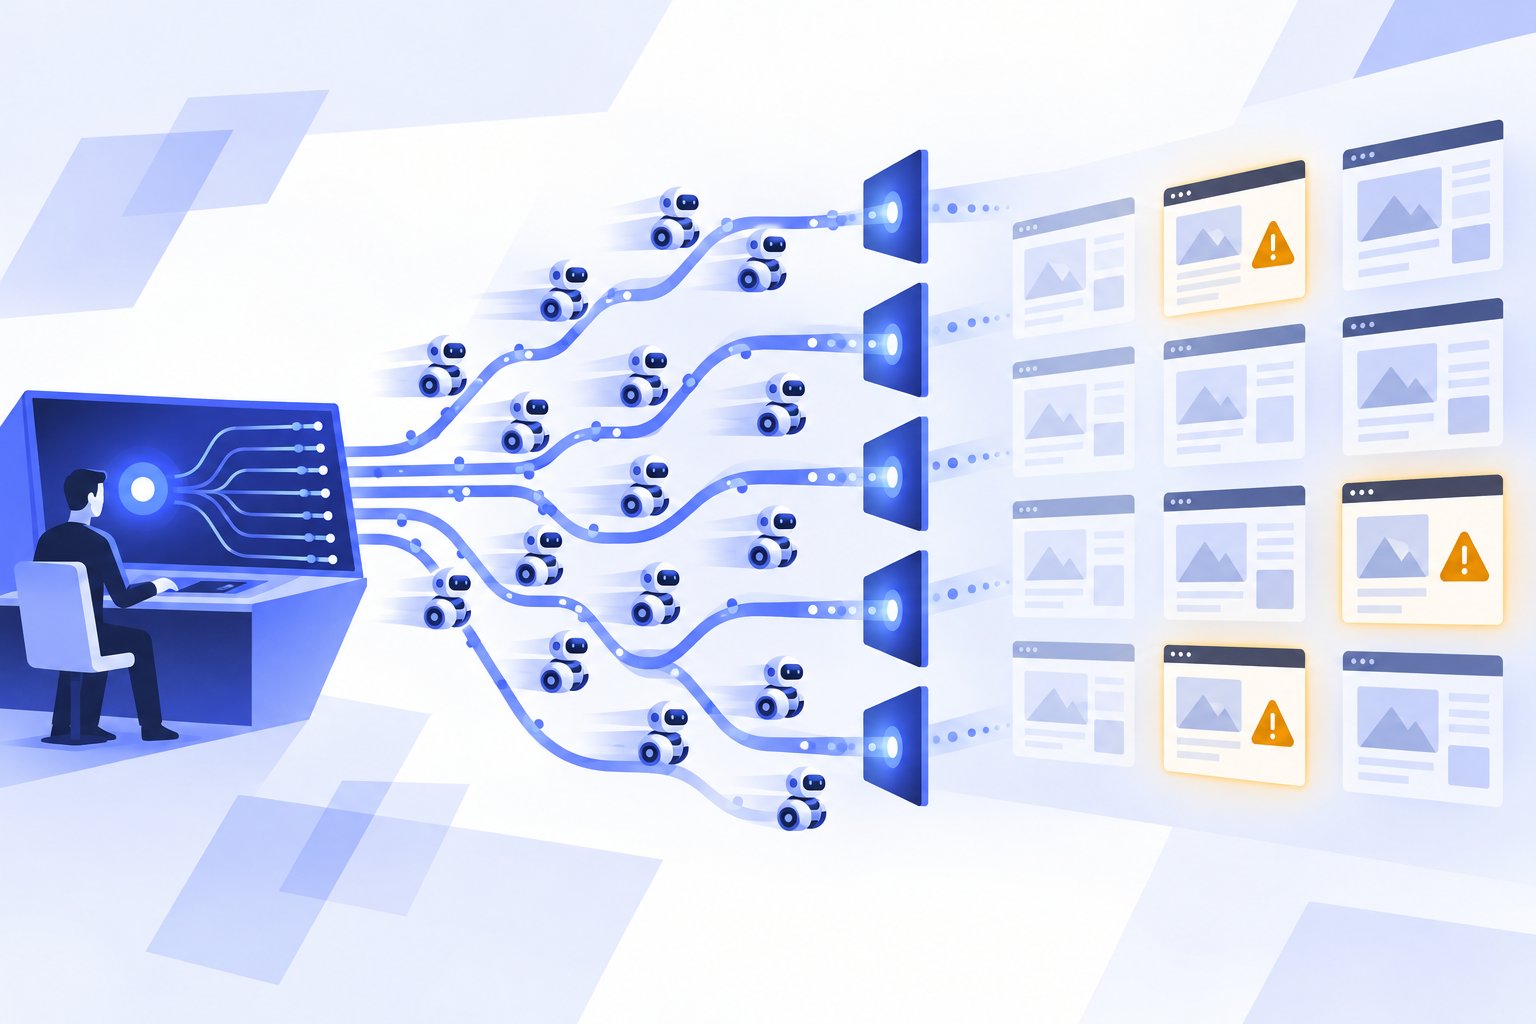
編集部の見方では、最も大きく変わったのは速さと量です(イエラエは攻撃手法そのものも大きく変わったとしています[5])。Microsoftは、ARTEXを使った攻撃で初期の標的化から特権アクセスの取得まで3時間未満だった事例が複数あったと報告し、この速さでは防御側がアラートに対応して攻撃者のアクセスを断つ時間がほとんど残らないと指摘しています[1]。
Microsoftによると、10月10日から14日にかけて、1つのIPアドレスから8組織の327アカウントにパスワードスプレー(よく使われるパスワードを多数のアカウントに試す攻撃)が行われ、失敗したログインは15万1,000件を超えました。ピークの10月11日には毎分2,900件の失敗が記録されましたが、成功したログインは観測されていません[1]。
防御側の検知をすり抜ける工夫もAIで自動化されています。イエラエは、一連の攻撃がWAF(Webアプリケーションへの攻撃を遮断する仕組み)の閾値の直前で別のIPアドレスに切り替え、合計で数百のIPを使い回していたと報告しました[5]。サイバーセキュリティクラウドも、約40分間に326のIPアドレスを使い分けて1,200件超のアクセスを繰り返す攻撃を複数回観測しています。ただし同社は、AIの利用は振る舞いからの推測で、直接示す痕跡ではないとしています[10]。
一方で、AIが万能になったわけではありません。NorForgeの推定では、Cairnなどを使った攻撃の成功率は平均で約10%で、最も活発なクラスターで目標に到達したタスクも、到達までに平均23時間弱かかっていました[9]。マクニカは10月6日時点で、AIが未知の脆弱性(ゼロデイ)を見つけて悪用している状況は確認されていないとしています[12]。AIが得意なのは、既知の弱点を、休まず、大量の組織に試し続けることです。
日本企業はどこまで影響を受けているのか?
日本企業も標的になっています。イエラエは、同社が観測できた範囲ではほぼ日本のみを狙う攻撃元インフラでARTEXを確認し、標的となった日本企業は約20社、うち9社は同じ業種のサイトだったと公表しました[4]。さらに日本企業を狙うAI攻撃インフラを別に6台見つけ、確認した標的企業のうち8社は2026年9〜10月にすでに情報漏えいを公表しているとしています(社名は明かしていません)[4]。
| 発表元 | 内容 | 時点 |
|---|---|---|
| JPCERT/CC | AIペネトレーションテスト基盤を悪用した攻撃試行(ケースE)。主にインターネットに公開されたWebアプリが対象で、WSUSサーバーを狙う試行も含む[2] | 10月23日更新 |
| JPCERT/CC | 攻撃元サーバーの調査で、AIによる既知の脆弱性のスキャンやAPI経由の攻撃、スマートフォンアプリ(APK)の解析の痕跡を確認[3] | 10月15日 |
| GMOサイバーセキュリティ byイエラエ | 日本企業約20社を狙うインフラでARTEXを確認。別の6台のインフラの標的業種はデジタルギフト・小売、教育・印刷、保険・金融、EC・物流など[4] | 10月19日(21日更新) |
| NorForge | Cairnを使う中国語のクラスターの主な標的は米国・日本・豪州。事例の1つは日本の小売業者[9] | 10月19日 |
| マクニカ | 今回の一連の事案と類似の特徴を持つと同社が判断した、国内法人のWebシステムからの個人情報漏えいの公表は、2024年62件、2025年84件、2026年は10月6日時点で119件[12] | 10月6日 |
いずれの発表も、個別の国内事案の社名とAIツールを結び付けてはいません。
JPCERT/CCは、攻撃手法を5つの類型(ケースA〜E)に分けていますが、「すべての事案で同一の攻撃手法が使用されていることを示すものではない」と断っています[2]。また、BIツールや従業員向けシステムなど、不特定多数のアクセスを想定していないシステムも被害に遭っているとしています[2]。「うちは一般向けのサイトを持っていないから関係ない」とは言えないということです。
Microsoftの報告は、Microsoft 365などのクラウドを使う企業にも関係します。Storm-0940は、ConnectWiseのアプリケーションの資格情報を使って顧客のテナントに認証し、一部ではディレクトリの偵察やアプリの資格情報の変更、特権ロールの変更まで進んでいました[1]。これはMicrosoftの製品の脆弱性によるものではなく、正規に連携していたアプリの資格情報が悪用されたケースです[1]。
攻撃者がAIを使うと、守り方は変わるのか?
守り方の基本は変わりません。WAF「Scutum」の開発者は同製品の技術ブログで、Webサイト・Webアプリの対策は、攻撃者がAIエージェントを使っているかどうかで大きく変わることはないとしています[11]。JPCERT/CCの推奨も、既知の脆弱性の修正、APIのアクセス制御とレート制限、不要な管理機能の非公開化など、従来からの対策が中心です[2]。
変わるのは、対策の遅れが許される時間です。編集部の見方では、人の攻撃者なら見落とされていたかもしれない古いページや検証用のAPIも、AIは休まず網羅的に試せます。修正の公開から適用までの「様子見」の期間や、「いつか直す」とされていた小さな設定不備が、そのまま侵入口になりやすくなっています。
イエラエは、脆弱性データベース(CVE)に載っているバージョンだけで安全性を判断すると、載っていない弱点(同社のいう「シャドー脆弱性」)を見落とすと指摘しています。WAFがあるからといってパッチを後回しにしないこと、防御側もAIを活用することも挙げています[5]。
今週中に確認すべきことは?
まずはJPCERT/CCの注意喚起が挙げる対策に沿って、外から見える入口とログを確認してください[2]。マクニカは、直近1か月のアクセスログでAPIへの大量アクセスやエラーの急増がないかを点検するよう勧めています[12]。
情シス・Web担当が今週確認すること
- インターネットに公開しているWebサイト・API・管理画面・BIツールを一覧にし、使っていないものを止める[2]
- 公開しているシステムの既知の脆弱性に修正を適用する(JPCERT/CCの注意喚起ではMetabaseのSQLインジェクションも悪用例として挙がっています)[2]
- APIに単位時間あたりのリクエスト上限を設け、ログイン・パスワードリセット・SMS送信・検索などの機能には個別にレート制限をかける[2]
- 非公開のAPIも含め、エンドポイントごとにアクセス制御(認可)をサーバー側で行う。APIトークンは最小権限・適切な有効期限にする[2]
- 直近1か月のアクセスログで、APIへの大量アクセス、エラー応答の急増、存在しないファイルやAPIを探るアクセス、管理機能へのアクセスを確認する[12]。応答サイズの偏りも手がかりになる[10]
- JPCERT/CCの注意喚起に掲載された不審なIPアドレス・ユーザーエージェントと、自社のログを照合する[2]
- 保存期間を過ぎた個人情報を削除し、漏えいしたときの被害そのものを小さくする[2]
スマートフォンアプリを提供している企業は、アプリが解析される前提で設計を見直してください。JPCERT/CCは、アプリに秘密鍵や長期間有効な認証情報を埋め込まないこと、認証・認可をサーバー側で行うことを挙げています[3]。
ConnectWiseの製品を使っている場合
ConnectWise Cloud Backup(旧SkyKick)などを自社や委託先のIT管理会社(MSP)が使っている場合は、ConnectWiseの案内に従い、影響を受けたアプリの接続を正式な復旧手順が出るまで無効のままにしてください。発行済みのアクセストークンは期限まで使える可能性があり、接続を無効にしてもテナント内で行われた変更は元に戻らないとされています[6]。Microsoftは、アプリの表示名ではなくアプリIDで全テナントを確認し、資格情報の追加や特権ロールの変更がないかを監査ログで調べるよう勧めています[1]。
被害やその疑いがある場合は、IPAが2026年10月16日に開設した「不正アクセス特別相談窓口」に相談できます[13]。
自社でAIエージェントや診断ツールを使うときの注意点は?
今回の件は、自社でAIエージェントや自動診断ツールを使う側にも教訓があります。Zscalerは、オープンソースのペネトレーションテスト基盤を「敵対的なコード」として扱い、本番環境から隔離し、本番の資格情報を置かず、作業範囲の制限はプロンプトの指示だけに頼らず設定とコードで行うよう勧めています[8]。
NorForgeが観測したCairnの管理画面は、認証なしでインターネットに公開されていたために外部から中身が見えました。そこから見つかった秘密情報(APIキーなど)のうち11%は、検証の結果まだ有効だったとしています[9]。診断を委託する場合も、委託先がAIツールをどう管理しているかを確認する価値があります。
社員が業務でAIエージェントを使う場面でも、考え方は同じです。AIに渡す権限・資格情報・アクセスできる範囲を、人に対するのと同じかそれ以上に絞ることが基本になります。生成AIの業務利用で気を付けるべき点は、AIセキュリティとはでも整理しています。
まとめ
AIペネトレーションテスト基盤の悪用は、攻撃を「速く・大量に・安く」しました。MicrosoftはARTEXによる攻撃で3時間未満で特権アクセスに到達した事例を報告し、国内でもJPCERT/CCが注意喚起に新しい類型として加えています[1][2]。
一方で、AIが狙うのは主に既知の脆弱性と設定の不備で、守り方の基本は変わりません[11][12]。公開している入口の棚卸し、既知の脆弱性の修正、APIの認可とレート制限、ログの点検を、これまでより短い時間で回すことが求められています。社内でAIツールを使う側も、AIに渡す権限と資格情報を絞ることから始めてください。よくある疑問はよくある質問にもまとめています。
よくある質問
ARTEXとは何ですか?
ARTEXは、AIによる自律型のペネトレーションテスト(セキュリティ診断)を行うために公開されたオープンソースのツールです。複数のAIエージェントが偵察からデータの取得までを人の介在をほとんど必要とせずに進めます。2026年10月に、Microsoftや国内外のセキュリティ企業から攻撃者による悪用が相次いで報告されました。
AIを使ったサイバー攻撃で、日本企業にも被害は出ていますか?
GMOサイバーセキュリティ byイエラエは、日本企業約20社を狙う攻撃元インフラでARTEXを確認しました。同社が確認した標的企業のうち8社は、2026年9〜10月にすでに情報漏えいを公表しているとしています。ただし社名は明かされておらず、2026年10月23日時点で、社名を挙げて個別の国内事案とAIツールの関係を認めた公式発表は確認できていません。
攻撃者がAIを使う場合、特別な対策が必要ですか?
対策の基本は従来と大きく変わりません。既知の脆弱性の修正、APIの認可とレート制限、不要な公開サーバーや管理画面の停止、アクセスログの点検が中心です。違いは、AIが疲れずに大量の組織へ試行するため、対策の遅れや小さな設定不備が侵入口になりやすい点で、対応のスピードがより重要になります。
一般向けのWebサイトを持っていない会社も注意が必要ですか?
必要です。JPCERT/CCは、BIツールや従業員向けシステムなど、不特定多数のアクセスを想定していないシステムも被害に遭っているとしています。また、Microsoft 365と連携するSaaSのアプリの資格情報が悪用された事例もあるため、外部に公開しているシステムと連携アプリの棚卸しから始めることをお勧めします。
自社でAIの診断ツールやAIエージェントを使うときの注意点は?
Zscalerは、オープンソースのペネトレーションテスト基盤を敵対的なコードとして扱い、本番環境から隔離し、本番の資格情報を置かず、作業範囲はプロンプトの指示だけに頼らず設定とコードで制限するよう勧めています。管理画面を認証なしでインターネットに公開しないことも重要です。
出典・参考資料
- 公式発表AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise
- 注意喚起直近で相次いでいる国内組織における不正アクセスに関する注意喚起
- 調査レポート連続不正アクセス事案の攻撃手法に関する調査
- 調査レポート相次ぐ不正アクセスの攻撃元の多くがAIであることを確認
- 調査レポート相次ぐ不正アクセスに備える3つのポイント
- 公式発表Cloud Backup (formerly known as SkyKick) Service Interruption
- 調査レポートUnknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance
- 調査レポートThreat Actor Abuses Agentic AI Pentesting Framework to Target South Korean Financial Institutions
- 調査レポートInside Cairn: Open Windows into massive AI-Driven Cyber Operations
- 調査レポート国内で相次ぐ不正アクセス、AIエージェントによる攻撃の可能性 約40分間で326のIPアドレスを使い分け、1,200件超のアクセスを繰り返す
- 調査レポートAIエージェントによるウェブサイトへの攻撃の注意喚起
- 調査レポート相次ぐWEBシステムからの情報漏洩事案について
- 公式発表プレス発表 不正アクセス特別相談窓口の開設について
- 記事Microsoft blames ConnectWise attacks on Chinese state hacker using ARTEX AI agents
- 記事Hackers Use Autonomous AI Agents to Breach Company Websites, Target Over 1,200 Sites
本記事の事実関係は、2026.10.23 時点で上記の出典をすべて再確認しています。 攻撃者の帰属は各発表元の評価です。状況は更新される可能性があります。